


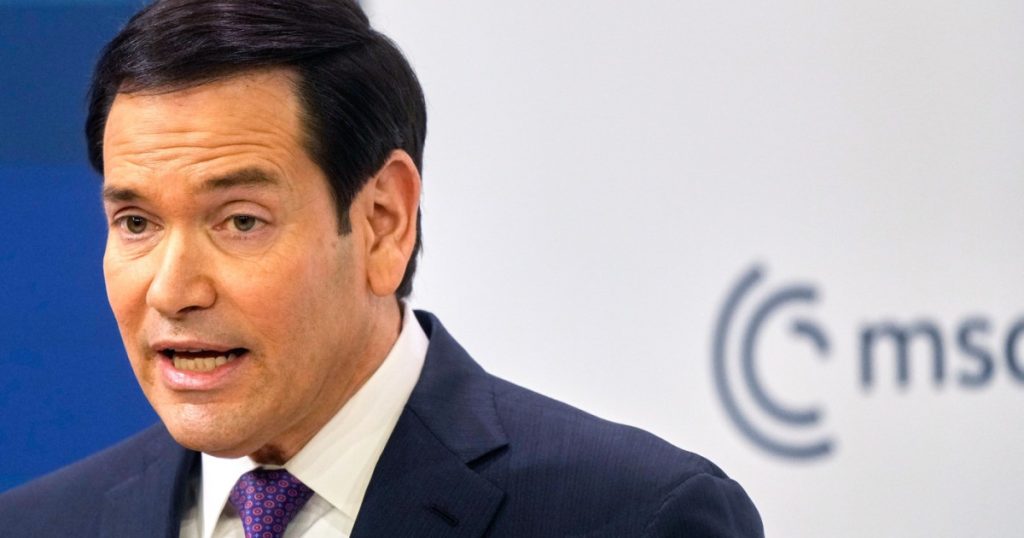
Într-o eră în care tehnologia joacă un rol central în viața cotidiană și în funcționarea instituțiilor, penele informatice devin din ce în ce mai frecvente și îngrijorătoare. Recent, secretarul de stat american, Marco Rubio, a declarat că nu există dovezi care să sugereze o legătură între defecțiunile sistemelor informatice din Statele Unite. Această declarație vine într-un context în care mai multe incidente tehnologice au afectat serios activitățile cotidiene ale cetățenilor și ale companiilor. Analizăm în continuare implicațiile acestor pene informatice și perspectivele experților asupra acestui fenomen.
Contextul incidentelor informatice recente
Penele informatice care au afectat recent Statele Unite nu sunt doar un simplu inconvenient; ele subliniază vulnerabilitățile sistemelor critice care depind de tehnologie. În doar câteva zile, servicii esențiale precum Microsoft Outlook, sistemele de control al traficului aerian, și diverse platforme bancare au fost supuse unor defecțiuni semnificative. Această serie de incidente a provocat haos în aeroporturi și a generat îngrijorări în rândul cetățenilor, care se tem de posibile atacuri cibernetice sau de o criză mai amplă în infrastructura digitală.
Marco Rubio, în calitate de secretar de stat, a încercat să calmeze spiritele, afirmând că nu există dovezi care să sugereze o legătură între aceste incidente. Declarațiile sale sunt importante nu doar din punct de vedere al comunicării oficiale, ci și pentru a menține încrederea publicului în sistemele de securitate ale statului. Este esențial ca autoritățile să comunice clar despre astfel de incidente, mai ales în contextul temerilor crescânde legate de securitatea cibernetică.
Analiza declarațiilor lui Marco Rubio
În declarațiile sale, Rubio a subliniat că nu există „nicio dovadă” care să sugereze o legătură între diferitele pene informatice. Această afirmație este crucială, având în vedere că, în ultimele luni, au existat numeroase speculații despre posibile atacuri cibernetice coordonate. În viziunea sa, fiecare incident ar trebui tratat separat, ceea ce sugerează o abordare de prevenire a panicii în rândul populației.
Cu toate acestea, unele voci din comunitatea de experți în securitate cibernetică contestă această abordare. Ei afirmă că, deși nu există dovezi directe de coordonare, natura interconectată a sistemelor informatice moderne face ca un incident să poată influența sau să expună alte vulnerabilități. Aceasta ridică întrebări despre capacitatea autorităților de a gestiona crizele informatice și despre măsurile preventive care ar trebui implementate pentru a evita astfel de situații în viitor.
Impactul asupra infrastructurii critice
Penele informatice nu afectează doar companiile private, ci au și un impact semnificativ asupra infrastructurii critice. De exemplu, defecțiunile sistemelor de control al traficului aerian au dus la întârzierea zborurilor și la haos pe aeroporturi, afectând milioane de pasageri. Aceasta ridică întrebări despre fiabilitatea infrastructurii tehnologice care susține funcționarea unor servicii esențiale.
În contextul globalizării și al digitalizării accelerate, este vital ca statele să investească în modernizarea infrastructurii informatice și să implementeze măsuri de securitate cibernetică mai robuste. Rubio a menționat că „vulnerabilitățile devin mai reale” pe măsură ce tehnologia devine din ce în ce mai integrată în viața noastră. Această observație subliniază necesitatea unei evaluări continue a riscurilor și a măsurilor de protecție.
Implicatii pe termen lung pentru securitatea națională
Implicarea tehnologiei în viața de zi cu zi nu este doar o oportunitate, ci și un risc. Incidentele recente evidențiază că, pe lângă beneficiile aduse de digitalizare, există și provocări majore legate de securitate. Într-o lume în care atacurile cibernetice devin din ce în ce mai sofisticate, este esențial ca guvernele să colaboreze cu sectorul privat pentru a întări măsurile de securitate.
Experții avertizează că un incident major, cum ar fi un atac cibernetic coordonat asupra infrastructurii critice, ar putea avea consecințe devastatoare. Aceasta nu doar că ar afecta economia, dar ar putea și să submineze încrederea publicului în instituțiile statului. Prin urmare, este imperativ ca autoritățile să își revizuiască strategiile de securitate cibernetică și să investească în formarea specialiștilor în domeniu.
Perspectivele experților în securitate cibernetică
În urma declarațiilor lui Rubio, analiștii din domeniul securității cibernetice au reacționat cu un amestec de scepticism și îngrijorare. Mulți dintre ei subliniază că, în timp ce nu există dovezi concrete de atacuri coordonate, natura complexă a tehnologiei moderne face ca sistemele să fie vulnerabile la o varietate de amenințări. Este important ca autoritățile să nu minimizeze riscurile și să rămână vigilente.
De asemenea, experții sugerează că guvernul ar trebui să colaboreze mai strâns cu companiile de tehnologie pentru a implementa soluții inovatoare de securitate. Aceasta ar putea include utilizarea inteligenței artificiale pentru a detecta și răspunde rapid la amenințări, precum și dezvoltarea unor protocoale mai stricte de securitate pentru infrastructura critică.
Impactul asupra cetățenilor și afacerilor
În final, impactul acestor pene informatice se resimte direct asupra cetățenilor și afacerilor. Perturbările cauzate de defecțiuni ale sistemelor digitale nu afectează doar companiile mari, ci și micile afaceri și indivizi. De exemplu, problemele întâmpinate de sistemele bancare pot duce la pierderi financiare semnificative pentru clienți și la o scădere a încrederii în sistemul financiar.
Pe de altă parte, cetățenii așteaptă ca guvernele să le protejeze interesele în fața acestor amenințări. În acest context, comunicarea transparentă și eficientă este esențială. Autoritățile trebuie să informeze publicul despre măsurile luate pentru a preveni viitoare incidente și să le ofere asigurări că securitatea lor este o prioritate.